与替代方案相遇:关于创建个人资料与加入黑客群体的札记
这个段落位置已不存在。请使用目录或当前章节查找内容。
/
隆内克·范德费尔登(LONNEKE VAN DER VELDEN)
社会 隐私 网络 数据 Diaspora 个人资料 不同 替代 公共 平台 Lorea 参与 去中心化
“但这并不比 Facebook 更好!”这是观众对一个研究替代性社交网络及其默认设置的小项目作出的回应。1 我们的团队通过查看默认设置、接入网络的方式,以及如何“管理”个人资料,试图勾勒出社交网络平台所提供的不同环境。2 我们选来调查的大多数去中心化、非企业平台,都把个人资料页默认设为“公开”,甚至那些表现出高度隐私意识的平台也如此。考虑到人们严厉批评 Facebook 把个人资料页向公众开放,这一发现令我们惊讶。不过,它也表明,替代性社交网络的优先事项也许在别处,超出了个人资料管理问题。这些札记呈现了我针对以下问题的一些发现:替代性社交网络究竟在提出哪些议题?
关于社交媒体垄断的辩论,往往以监控、数据隐私和用户控制为框架。有人说,个人数据的收集、分析和交易,正是我们如今所理解的社交媒体的存在条件。3 与此同时,行动主义者和开发者也一直在采用替代方法,开发社交网络技术。“替代性”社交网络并不广为人知,更不用说普遍使用。一些挑剔的批评者把这归咎于它们不好用,辩护者则指出,它们仍处于实验阶段。4 还有人认为,社交网络成功被采用,取决于能否实现社会、经济和监管层面的协调。纳拉亚南(Narayanan)等人的研究为这类论点提供了有趣见解,因为他们在研究中遇到了大约80个去中心化网络。5 但是,仅仅聚焦于
原注 1. 这是我与 Alex Haché、Sanjay Sharma 在2011年数字方法暑期学校期间进行的一个为期数天的研究项目。我们纳入的网络包括:StatusNet、Crabgrass、Diaspora、Elgg、Cyn.in、N-1(Lorea 的一部分)、Pinax、Smob、Open Atrium、Buddypress、Noosfero、Friendica、Mistpark、Thimble、Google wave、LinkedIn、Hyves、Twitter、Facebook 和 Myspace。
原注 2. 当然,默认设置可以更改,但一个略有不同领域——浏览器设置——的研究表明,用户几乎不改变默认设置。例如见 Aleecia M. McDonald, ‘Footprints near the Surf: Individual Privacy Decisions in Online Contexts’, PhD diss., Carnegie Mellon University, 2010。
原注 3. Dmytri Kleiner, ‘Privacy, Moglen, @ioerror, #rp12’, @dmytri, 8 November 2012, http://www.dmytri.info/privacy-moglen-ioerror-rp12/。
原注 4. Harry Halpin(W3C)与 Spideralex(Lorea)在 Unlike Us #2:理解社交媒体垄断及其替代方案会议上的辩论,阿姆斯特丹,2012年3月10日。
原注 5. 见 Arvind Narayanan et al. ‘A Critical Look at Decentralized Personal Data Architectures’, Cornell University Library, 21 February 2012, http://arxiv.org/abs/1202.4503。Narayanan 关于这篇论文的演讲可见:‘Centralized Collection and Control of Personal Data: Due for Disruption or Unstoppable Trend?’,Mozilla 演讲,2012年7月,https://www.youtube.com/watch?v=8gvjwgGJuHA。
替代性社交网络的成功因素,可能使比较偏向既有社交网络所关联的问题。下文试图从另一个角度看待替代性社交网络,追问若干相对新近、实验性的技术,能为社交网络的讨论提供怎样的概念贡献。把目光从大平台转向那些尝试以不同方式做事的项目,可以把更为丰富而重要的议题带入对话。如果中心化社交媒体以监测个人数据并将之变现的商业模式为条件,那么实验性社交网络依靠怎样的模式?它们如何在这场争论中定位自己——如果确实有所定位的话?它们如何处理个人的、并且可能有用的数据?是丢弃数据,还是为公共利益使用数据,抑或做些有创意的事情?替代性社交网络想实现什么,为谁实现?
最终用户在界面上遇见去中心化社交网络
Diaspora 和 Lorea 被称为去中心化的联邦式社交网络。“去中心化”是一个有争议的术语;在这里,它意味着数据不存放在某个中心行动者拥有的服务器上,而是存放在联邦式服务器上。例如,你可以建立自己的“Diaspora pod”——托管在自选服务器上的一个子网络——或者建立一个“节点”,接入 Lorea 网络。Diaspora 被广泛宣传为一个“注重隐私”的 Facebook 替代方案。6 我查看了 Diaspora 通常如何介绍自己,并在 joindiaspora.com 注册账户。在 Lorea 网络中,我注册了 N-1(n-1.cc);15M 运动的抗议者曾使用这个平台,寻找一个线上聚集和组织的地方7;后来,2011年冬季的几个被占领广场也使用了它。这次比较发生于2012年1月,此后许多事情已经改变;不过,我仍希望它能描述一个普通用户初次接触替代性社交网络时的感受。
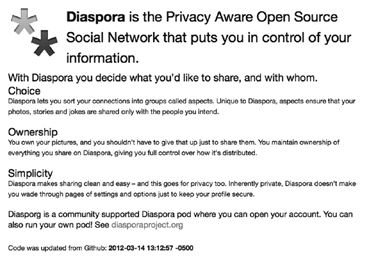
图内文字译文:
Diaspora 是一个注重隐私的开源社交网络,让你控制自己的信息。
在 Diaspora,你决定想分享什么,以及与谁分享。
选择:Diaspora 让你把联系人分类到称为“方面”(aspects)的群组中。“方面”是 Diaspora 独有的设计,确保你的照片、故事和笑话,只分享给你指定的人。
所有权:你的照片属于你,你不应为了分享而必须把它们交出去。你保留对 Diaspora 上一切分享内容的所有权,因此完全控制其传播方式。
简单:Diaspora 让分享清楚而容易——隐私同样如此。Diaspora 从根本上注重隐私,不会让你为了确保个人资料安全,而艰难穿过一页又一页的设置和选项。
Diaspora 是一个由社群支持的 Diaspora pod,你可以在这里开设自己的账户。你也可以运行自己的 pod!见 diasporaproject.org。
代码从 GitHub 更新于:2012-03-14 13:12:57 -0500。
图1. Diaspora 的关键词。
这些平台如何定义自己,其核心概念是什么?先从 Diaspora 说起。它是“……一个实现分布式
原注 6. 例如见 ‘Facebook Alternative Diaspora Goes Live’, BBC, 24 November 2010, http://www.bbc.co.uk/news/technology-11828245。
原注 7. X.net 与巴塞罗那 Democracia Real Ya 在2011年9月30日 De Balie 举行的“Media Squares: over nieuwe vormen van protest en hun media”活动中,与 Geert Lovink 的 Skype 连线中作了说明。
社交网络服务的自由个人网络服务器”;这个项目关乎社交自由:“……一个让你掌握控制权、充满乐趣与创意的社群。”8 Diaspora 宣布同意遵守“计算机、自由与隐私”(Computer Freedom and Privacy)的《社交网络用户权利法案》,后者高度强调数据所有权、控制、自我定义权和退出权。9 这里有三个重要关键词:“选择”“所有权”和“简单”(图1)。
相较之下,Lorea 没有列出核心要点,而是在提到德勒兹与瓜塔里哲学的影响10 时,宣称自己是“实验田里社交网络的一个‘温床’”。其描述如下:
Lorea 项目常设大会:其目标是创建一个没有地理物理领土的实体组织,以分布式、联邦式节点构成,通过二进制代码和语言交织其多重关系……11
“关于”页面清楚说明,Lorea 旨在“创建一个由自治实体组成的分布式、联邦式组织”,并聚焦特定群体:“我们为行动主义者网络开发社交软件;我们希望获得可见性,但不愿放弃隐私和安全。”
让我们继续抓住 Diaspora 的三个关键词:“选择”“所有权”和“简单”。“选择”指的是,借助某些“方面”(aspects)给联系人贴标签,以确保将故事或图片分享给合适的人,例如朋友、家人、同事等,也包括用户自行定义的类别。N-1 提供朋友“圈子”的选项,让你做同样的事。你可以与“朋友”和“朋友集合”分享,也可以加入自己或他人定义的“群组”。Diaspora 的第二个关键词“所有权”,凸显了二者之间更多差异。两个平台都不是企业平台,但它们对用户、用户数据与网络之间的联系应如何组织,有不同理解。Diaspora 表示,数据所有权属于发布数据的用户。它所谓“所有权”,是指用户保留对数据的控制:由他们决定与谁分享、或不分享,例如不与那些把数据转交第三方的公司分享。12
可以说,N-1 也提供类似设置;不过,它所使用的语言,显示出人与自身数据痕迹之间的联系被表达得更松散:它并不强调所有权本身。这也可以从功能中看出来,例如 N-1 的个人资料主题数据库,邀请居民分享自己的个人资料图像。当我试图给自己的个人资料页设计一个新背景——一个“主题”——使默认的黑色页面活泼些时,发现 N-1 有海量个人资料模板:精心设计的图像,包括非常个人化的图像,并不总是留在
原注 8. The Diaspora Project,http://diasporaproject.org/(访问于2012年1月20日)。
原注 9. 该法案起草于 CFP 2010年年会。完整清单见 http://blog.diasporafoundation.org/2011/10/24/diaspora-adopts-computers-freedom-and-privacys-social-network-users-bill-of-rights.html。
原注 10. Gilles Deleuze and Felix Guattari, A Thousand Plateaus: Capitalism and Schizophrenia, London: Continuum, 2009 (1987)。
原注 11. Lorea,http://lorea.org(访问于2012年1月20日)。
原注 12. 这也取决于谁拥有托管该 Diaspora pod 的服务器。
作者身边,而是供大家共同使用(例子见图2)。因此,在 N-1 修改个人资料页,不只是决定要展示自己的哪些方面——“我在哪些圈子里是谁/是什么”——也包括向网络添加某种东西,以供再次使用。
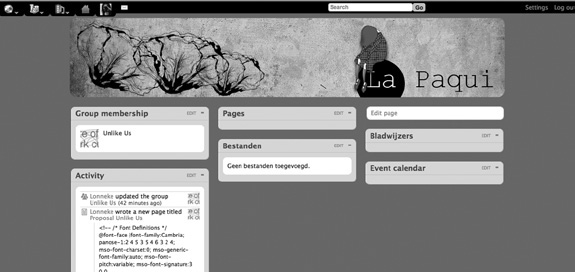
图2. 顶栏是一幅共享的个人资料图片,由 LaPaqui 创作。
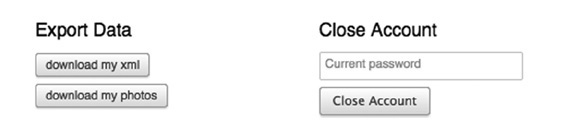
Diaspora 项目未来计划之一,是让你能够导出数据并随身带走(图3)。通过这种方式,Diaspora 希望让你的“数据身体部分”相对于网络具有高度流动性,能够继续旅行。
图内文字译文:
图2:La Paqui(横幅署名);Search(搜索);Go(前往);Settings(设置);Log out(退出);Group membership(所属群组);Unlike Us;Pages(页面);Edit page(编辑页面);Bladwijzers(书签);Bestanden(文件);Geen bestanden toegevoegd.(未添加文件);Event calendar(活动日历);Activity(活动);EDIT(编辑)。活动记录中可辨认:Lonneke 更新了 Unlike Us 群组;42分钟前。Lonneke 新建了题为“Proposal Unlike Us”的页面。〔下方显示的样式代码及最小字形在原图中不能完整可靠辨认。〕
图3:Export Data(导出数据);download my xml(下载我的 XML);download my photos(下载我的照片)。Close Account(关闭账户);Current password(当前密码);Close Account(关闭账户)。
图3. 在 Diaspora 中导出你的数据身体部分。
Diaspora 和 N-1 通过各自的语言与选项,为我们提供了如何与个人资料发生关系的不同想象:把个人资料的一部分留在网络里,或者把它紧紧带在身边。这里的重点并不是,某个平台在技术上无法设计出另一个平台提供的选项,而是它们向我们呈现了社交网络可能关乎什么的不同理念。它们谈论隐私的方式,也有类似情况。在 Diaspora 中,这与第三个关键词“简单”有关。在 Diaspora,关于分享的决策应当“清晰而容易”,尤其涉及隐私时。这意味着,不要有令人困惑、充满无穷选项的页面。因此,Diaspora 中的“隐私”必须是易于管理的。那么,N-1 中的隐私与简单是什么?登录后,页面底部的“隐私”链接会带你进入一个西班牙语页面,上面写着“Estamos en ello [...] por ahora puedes leer Acerca de N-1”,意为:“我们正在处理……目前你可以先读‘关于 N-1’。”13 “关于 N-1”页面表示,隐私是贡献者关心的问题。隐私不能被“放弃”;面向个人和行动主义团体的自主管理服务器,被认为是保障更好安全与隐私的关键。对
原注 13. n.1,https://n-1.cc/pg/expages/read/Privacy/(访问于2012年1月20日)。
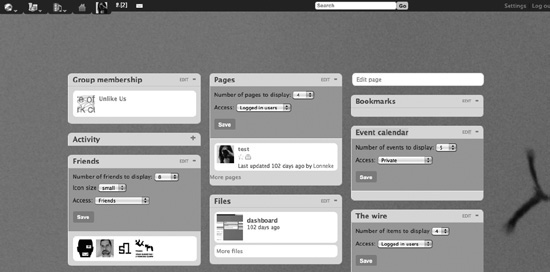
N-1 而言,“隐私”似乎是在数据存储的语境中被理解的,涉及对集体管理存储的信任,而较少像 Diaspora 那样,涉及自主治理自己的呈现。此外,在 N-1 上决定如何分享,一点也不“清晰而容易”。默认分享选项,是与已登录的居民分享。每个小组件的设置都必须分别更改,包括页面、博客、短帖、日程、活动、留言板等(图4)。首页和个人资料页都有小组件:这是否意味着需要配置两次?14 这些问题可以在开发者论坛提出。在 N-1,至少对初学者而言,隐私不是一个能够清晰、轻松作决定的东西,而是需要努力和参与。
图内文字译文:
搜索;前往;设置;退出;Group membership(所属群组);Unlike Us;EDIT(编辑);Pages(页面);Number of pages to display(显示的页面数);Access(访问权限);Logged in users(已登录用户);Save(保存);Edit page(编辑页面);Bookmarks(书签);Activity(活动);Friends(朋友);Number of friends to display(显示的朋友数);Icon size(图标大小);small(小);Friends(朋友);test(测试);Last updated 102 day ago by Lonneke(Lonneke 于102天前最后更新);More pages(更多页面);Files(文件);dashboard(控制面板);102 days ago(102天前);More files(更多文件);Event calendar(活动日历);Number of events to display(显示的活动数);Public(公开);The wire(短帖);Number of items to display(显示的项目数);Logged-in users(已登录用户)。〔截图为缩小的界面示例;下拉框中的最小数字不够清晰,不臆补。〕
图4. N-1 上的小组件:你可以为每个小组件决定谁能访问。
可以从这两个社交网络推动的不同政治议程来分析它们:Diaspora 更接近自由主义的个体主体观,并展现出一种从法律角度理解如何在社交网络世界组织人权的方式;N-1 则表达了一种更具根茎性的世界观,其中,各种实验性节点可以产生富有成效的相互联系,而个体与法律的地位则没有被那么明确地界定。15 但与此同时,这些社交网络做的并不只是借用不同的既有议程:它们也试图重新表述社交网络中究竟有什么值得关切。诺特耶·马雷斯(Noortje Marres)关于“参与性对象”的研究,在这里很有帮助,因为它建议关注技术实践如何促成某些关切事项。16 马雷斯认为,我们不应把技术对象评价为解决参与问题的东西,而应考察它们如何重新表述对参与及其影响的不同理解。举例来说,在研究碳核算实践时,马雷斯遇到了不同的参与方式。一种流行观点是,参与应当“容易”“不费力”;这是一种特定的自由主义修辞,也是对参与的一种表达:技术帮助你参与,而不打断日常实践。17
原注 14. 我的“首页”上名为“页面”的小组件,只向特定群组分享;但在个人资料页,带有相同文件的同一个小组件却也向“公众”分享。
原注 15. 受到德勒兹与瓜塔里《千高原》中“根茎”概念的影响。
原注 16. Noortje Marres, ‘The Costs of Public Involvement: Everyday Devices of Carbon Accounting and the Materialization of Participation’, Economy and Society 40.4 (2011): 510–533。
原注 17. Marres, ‘The Costs of Public Involvement’, p. 523。
她也强调另一种表达方式:它明确指出碳核算所伴随的劳动——麻烦、失败,以及它如何改变日常生活。把她的见解稍作转译,我们对实验性社交网络平台提出的问题,就不再是它们是否解决了“隐私”或“数据垄断”等问题,而是它们如何提供一套措辞,使这些问题能够被表述出来。
更仔细地考察 Diaspora 与 N-1,可以看到它们分别强调两种隐私理解:隐私作为对个人资料分享的自我管理;隐私作为对负责数据存储的集体的信任。18 这些社交网络也在实验用户与数据之间的依附关系。数据是否应当被小心地“保留”在生产它的人身边?它是否有价值、是否可用,对谁有价值、对谁可用?一个平台强调个人资料的所有权和流动性,另一个则采用为共用个人资料元素提供空间的模式。这样,它们发展出处理网络中数据痕迹的不同方式。最后,Diaspora 与 N-1 把在这些网络上的存在与社会生活联系起来的方式,也体现了不同的参与方式。与马雷斯研究中的两种参与表达相似,我们在 Diaspora 的承诺中发现,它的隐私设计不会进一步打断个人日常社会生活,诉诸的是一种轻松参与的理念。相反,N-1 的隐私是一种积极介入的问题。N-1 不仅指出服务器一侧的辛苦工作,控制面板上的小组件也不断提醒你:针对不同活动,你与他人有不同关系。因此,它的设计拒绝把隐私化约为轻松决策,而将其变成一项持续任务。
由此,可以把 Diaspora 理解为在推介数据流动的理念,或者说,让你打包带走自己部分数据身体的能力;N-1 则提供共享的个人资料主题,并强调安全数据存储的必要性。这些都是值得进一步探索的理念:数据流动是否应成为一种个体权利?哪些数据应属于个人,哪些应当共用?服务器基础设施的安全又应如何照料?更广泛的社会运动,能否把这当作一个共同目标?此外,如果把“隐私”看作一个不断被界定、争论和重新思考的概念19,那么“参与性对象”的观念,是否也能帮助隐私讨论?“隐私设计”(privacy by design)的话语暗示,隐私具有某种形态,或者需要被“嵌入”“植入”技术架构;我们能否把这种话语扩展到关注“具有隐私意识的技术”的一套实践方式,关注那些让人“实践”隐私的技术实践?
分布式网络的共同工作
以上勾勒的议题——界面设计、个人资料选项、哲学——都与替代性社交网络平台在前台呈现的东西有关。2012年3月的第二届 Unlike Us 会议,是进一步了解其中几个项目的机会。对我而言,它促使我花更多时间与开发者相处,更仔细地查看这些替代网络后台正在发生什么,并理解
原注 18. Felix Stalder 在“前端隐私”与“后端隐私”的区分中触及相关问题,见 ‘Autonomy beyond Privacy?’, Surveillance & Society 8.4 (2011), p. 509。
原注 19. Colin J. Bennett, ‘In Defense of Privacy: The Concept and the Regime’, Surveillance & Society 8.4 (2011): 485–496。
参与开发者所设想的抱负。去年5月,我收到 SecuShare 发来的如下邀请:
我们正在与 TheGlobalSquare 的朋友一起,筹办一场以分布式社交网络为主题的黑客马拉松。计划是大家坐下来,同步开发工作:分配任务、分享代码、减少重复。因此,我们邀请你来与我们一起做黑客。
虽然不熟悉黑客马拉松的实践,我还是决定参加。既然想知道这些替代性社交网络的目标,那么还有什么地方,比一场旨在讨论分布式架构异同的活动更合适?布鲁诺·拉图尔(Bruno Latour)认为,“创新”的语境,是研究“社会性”如何被实践出来的有希望的场所。20 带着这个想法,我在柏林一处黑客空间度过了四天。固定参与者包括 Secushare、The Global Square、Briar、Lorea 和 GNUnet。还有许多人来待一天左右,包括 DeepaMehta、Project Danube 和 Bitcoin 等。甚至不在柏林的人,也通过 IRC 频道参与讨论。
为概括这场黑客马拉松的目标,我依据的是当时使用的协作式 PiratePad 文档,以及与参与者的私人通信。总体目标,是开发快速、安全、且比中心化方案更易用的去中心化解决方案。在黑客马拉松中,“去中心化”与上面对 Diaspora 和 N-1 的讨论所表达的含义不同:黑客们正在开发的去中心化方案,指的是分布式架构,而不是被认为脆弱的联邦式服务器。活动的“架构目标”可概括如下:
- 没有中心故障点;
- 具备抵御攻击的韧性;
- 事件分发不可被破坏;
- 具备抵御法律攻击的韧性。
分布式架构被期待更有力量:它更灵活,减少系统崩溃的可能,也能提供更好地抵御审查或激进的国家干预的环境。就既希望提供保护、又希望触及大群体而言,讨论的共同问题之一是“多播加密”:如何在一群受信任同侪之间加密信息,以及当群体成员构成灵活变化时,如何配置或重新配置密钥交换。例如,一个使用情境可以是:原本持有密钥的一名成员被排除出群体时,应如何重新组织密钥?如何编写代码,使人们无须重新建立群组?这也引出其他问题,例如群组历史是否对新成员保持可见,以及不仅人类、协议本身是否也可能泄露群组 ID。换言之:谁在沟通,谁被纳入,谁被排除?通过这些议题,开发者审视并改进彼此的方法。
原注 20. Bruno Latour, Reassembling the Social: An Introduction to Actor-Network-Theory. Oxford: Oxford University Press, 2005, p. 80。
对我来说,这场关于多播加密的讨论澄清的不是技术细节,而是参与平台所想象的公众与潜在用户。事实证明,这些项目之间存在许多差异。Briar 项目较少关注大群体,更关注高度安全的一对一加密。Briar 专注于设计一种协议,使人们能以加密方式运行既有应用。因此,与现场其他项目相比,Briar 面向的用户群体具体得多:它希望支持那些受到严密监控、需要在彼此已相识的受限网络中沟通的人。传输方式不一定基于互联网,也可以通过 USB 闪存盘、Tor、TCP 和调制解调器〔译注:原文作 dialogue modems,疑为 dial-up modems(拨号调制解调器);此处保留这一用词疑点。〕。由于依赖可用设备,Briar 倾向于更加以设备为中心。这使 Briar 不同于现场其他项目;其他项目通常遵循一种结构:以某种协议作为其余部分的“基础”,其他应用可以附着在这个基础上。例如,GNUnet 是一个由国际开发者网络开发的点对点框架,作为许多去中心化应用的平台。因此,社交网络应用可以建立在 GNUnet 上。GNUnet 与 SecuShare 目前正在探索合作。SecuShare 将支持多对多加密,而其他社交网络目前缺少这一点。按他们的说法:“SecuShare 深入加密和隐私保护的程度,是迄今聊天和社交平台闻所未闻的;因此,它正是我们真正摆脱 Facebook 所需要的。联邦式社交网络做不到。”21 前面讨论过的 Lorea,就是这种联邦式社交网络,提供分享消息、个人资料更新和协作工作的可能。这次黑客马拉松的一项成果是:将来 Lorea 也许能够以 SecuShare 为中介,运行在 GNUnet 之上,从联邦式网络转向分布式基础。
这里最后要讨论的项目“The Global Square”(TGS,全球广场),其构想来自占领运动。核心目标包括实现大规模协作,并确保知识开放、公开。平台将以 Dispersy 为基础条件;这是代尔夫特大学一个研究组正在开发的点对点架构。22 平台旨在为曾经或正在被占领的广场及大会的居民,提供传播基础设施。它还希望为一个实时、未经审查的知识库提供位置,并使人们可以通过 Android 应用访问。黑客马拉松期间,我们花了一个下午讨论用户情境。TGS 正从零开始设计:这意味着必须区分不同单元和实践,例如广场(人们相遇的场所)、同心用户群组(围绕某一主题组织的群体)与系统(围绕具有全球意义的议题展开的大规模协作的创造物或实例)。“系统”的一个突出例子是“新闻公地”(News Commons)。这一构想由非官方维基解密资源网站 Wikileaks Central 于2011年6月提出,设想把众包新闻平台与公民治理论坛结合起来:
……我们想要一个合作努力的场所,但这种努力应高度动态,具有 Twitter 的速度,处理所有重要信息与新闻(也就是我们为了
原注 21. SecuShare,http://about.psyc.eu/Secure_share(访问于2012年11月26日)。
原注 22. 见 https://github.com/triblerteam/dispersy。
自治所需要的新闻)。随后,我们会拿这些信息,与既有知识对照分析,匹配相关法律,等等,并创造行动来制止腐败。23
这个构想将被落实到 TGS 中。TGS 面临的一项挑战,是让想法能够通过所有不同场所和渠道传播。“迹协同”(stigmergy)——通过间接且经中介的效果,自发形成自我组织——在其哲学中占据重要位置。因此,就潜在用户群体或公众而言,TGS 似乎设想的是一个自我组织、保持警觉的公众。正如这里所见,也如 Diaspora 与 N-1 的比较所示,各项目对使用这些技术的人应有怎样的参与程度,有不同期待:Briar 采取更务实的方式,鼓励人们增强手头已经使用的设备;TGS 则提供一个空间,容纳全新的网络化社会新闻实践与行动,因此对公共参与抱有更高期待。
去中心化网络及其公众
眼前的问题当然是,更广大的公众是否会逐渐熟悉这些网络:它们会停留在实验阶段,还是能够成为日常生活的一部分?可扩展性是开发者的重要关切,人人都意识到这一点。我认为,Lorea 的 N-1 是一个有用的案例,因为它确实通过与15M运动连接而实现了增长。不过,这并非没有投入:N-1 团队组织工作坊,让人们熟悉这项新技术,就像广场上还有其他类型工作坊一样。24 这意味着,开始使用 N-1,是更广泛学习实践语境的一部分;它的使用目标,也超出了社交网络技术本身。当然,N-1 只是一个在特定语境下扩展的网络例子;这里的语境是西班牙持续的大规模抗议。但柏林黑客马拉松中的其他项目,也都关注特定议题,因而有可能吸引特定公众。它们大概不会有哪一个成为 Facebook“注重隐私的替代方案”。不过,不要求它们承担这一角色,转而考察它们如何介入特定问题,甚至可能更有成效。与公众结盟的潜力,也恰恰在这里。25 上面已给出一个例子:TGS 的新闻公地,不只是一个交朋友的空间,也是分析与新闻实践的空间。
目前,在社交网络语境中,似乎并不存在一个为隐私而形成的“公众”——至少不是仅仅为了隐私。也许原因在于,这个概念一般只诉诸对个体的保护,没有什么可供分享;尽管学界一直努力使它更细致、更社会化、更加重视语境。26
原注 23. Heather Marsh, ‘Needed Now: A News Commons’, WL Central, 6 November 2011, http://wlcentral.org/node/2330。
原注 24. Spideralex 在 Occupy Technology 上提出的观点,2012年3月11日,http://schijnheilig.org/2012/03/occupy-technology/。
原注 25. Noortje Marres, ‘No Issue, No Public: Democratic Deficits after the Displacement of Politics’, PhD diss., University of Amsterdam, 2005。
原注 26. 例如见 Colin J. Bennett, ‘In Defense of Privacy: The Concept and the Regime’, Surveillance & Society 8.4 (2011): 485–496;以及 Helen F. Nissenbaum, ‘Privacy as Contextual Integrity’, Washington Law Review, 79.1 (2004): 119-158。
但替代性社交网络能够提供的远不止这些:既包括它们关于社交网络对个体用户意味着什么的观念,也包括它们关于技术能够为集体提供什么的想法。同时,它们对潜在用户和公众也表达了很高的期待与要求。认真思考这些要求至关重要;通过这种方式,我们才能支持这些网络,推动我们这个时代的重要议题向前发展。
衷心感谢“与柏林双年展多少有关的黑客马拉松”的参与者(IN-Berlin,2012年5月14—17日)。特别感谢 Spideralex、Christian Grothoff 和 Martin Boeckhout 提供批判性且有益的意见。
参考文献
Bennett, Colin J. ‘In Defense of Privacy: The Concept and the Regime’, Surveillance & Society 8.4 (2011): 485–496.
Deleuze, Gilles and Felix Guattari. A Thousand Plateaus: Capitalism and Schizophrenia, London: Continuum, 2009 (1987).
‘Facebook Alternative Diaspora Goes Live’, BBC, 24 November 2010, http://www.bbc.co.uk/news/technology-11828245.
Kleiner, Dmytri. ‘Privacy, Moglen, @ioerror, #rp12’, @dmytri, 8 November 2012, http://www.dmytri.info/privacy-moglen-ioerror-rp12/.
Latour, Bruno. Reassembling the Social: An Introduction to Actor-Network-Theory. Oxford: Oxford University Press, 2005.
Marres, Noortje. ‘No Issue, No Public: Democratic Deficits after the Displacement of Politics’, PhD diss., University of Amsterdam, 2005.
______. ‘The Costs of Public Involvement: Everyday Devices of Carbon Accounting and the Materialization of Participation’, Economy and Society 40.4 (2011): 510–533.
Marsh, Heather. ‘Needed Now: A News Commons’, WL Central, 6 November 2011, http://wlcentral.org/node/2330.
McDonald, Aleecia M. ‘Footprints near the Surf: Individual Privacy Decisions in Online Contexts’, PhD diss., Carnegie Mellon University, 2010.
Narayanan, Arvind et al. ‘A Critical Look at Decentralized Personal Data Architectures’, Cornell University Library, 21 February 2012, http://arxiv.org/abs/1202.4503.
Nissenbaum, Helen F. ‘Privacy as Contextual Integrity’, Washington Law Review, 79.1 (2004): 119-158.
Stalder, Felix. ‘Autonomy beyond Privacy?’, Surveillance & Society 8.4 (2011): 508-512.